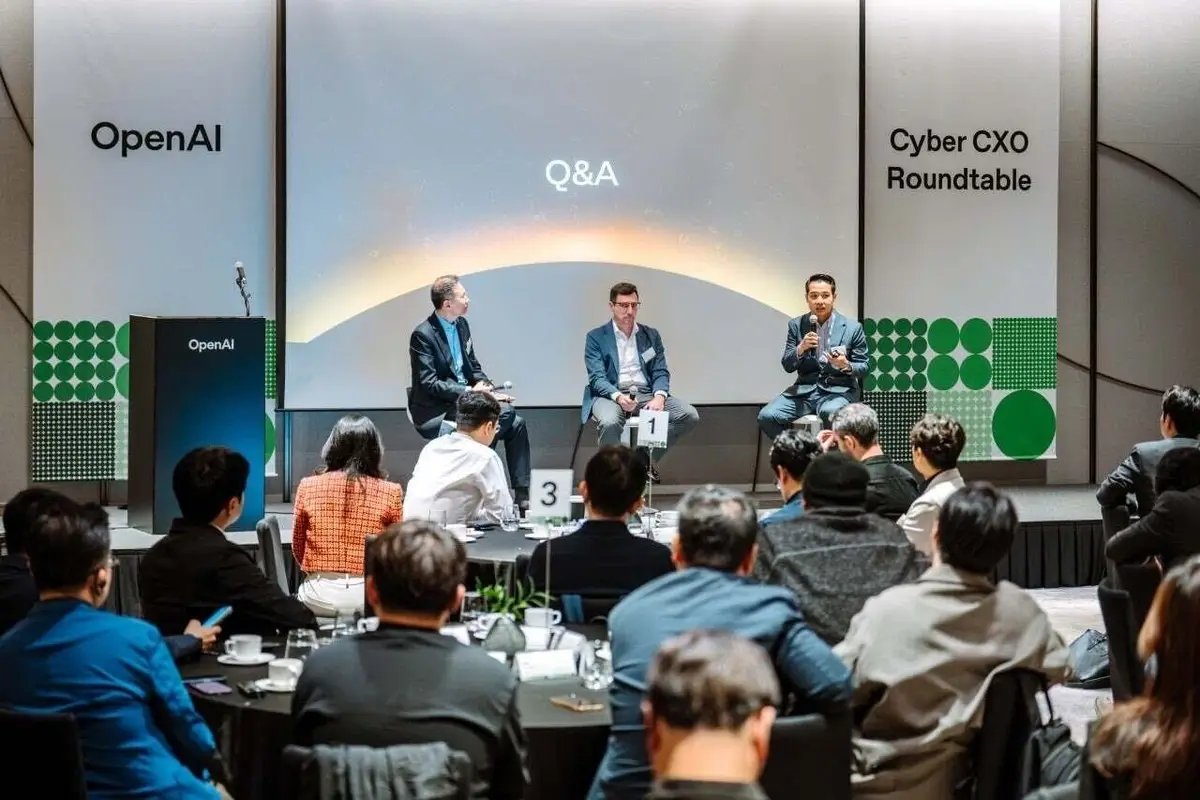
오픈AI는 16일 서울 강남구 웨스틴 서울 파르나스에서 ‘오픈AI 사이버 CXO 라운드테이블’을 개최했다고 17일 밝혔다.
이번 행사에서 오픈AI는 국내 기업 임원 60여 명을 초청하고 인공지능(AI) 시대 사이버 방어 전략과 기업 보안을 제시했다. 김경훈 오픈AI 코리아 대표와 오픈AI의 사이버 보안 전문가 도미닉 그릴로 오픈AI 테크니컬 석세스 총괄, 와나 툰 오픈AI 보안 전문 엔지니어 등이 발표를 맡았다.
이날 발표에서 오픈AI는 공격자가 취약점을 악용하기 전 문제를 발견하고 해결하는 게 중요하다고 강조했다. 최근 보안 공격 동향에서는 AI가 소프트웨어의 취약점을 찾아내고 공격 경로를 분석하는 능력이 빠르게 강화됨에 따라 기업이 사이버 공격을 대비할 수 있는 대응 시간이 줄어들고 있다. 반면 방어자의 경우 AI를 활용하면 자신이 관리하는 시스템의 코드와 운영 맥락을 AI에 제공할 수 있다는 이점이 있다.
아울러 오픈AI의 ‘데이브레이크’가 기업의 보안 업무를 지원하는 방식도 소개했다. 데이브레이크는 오픈AI의 AI 모델, 코덱스, 코덱스 시큐리티, 보안 업무 절차를 연결한 통합 사이버 방어 솔루션이다. 기업은 데이브레이크를 사용하는 보안 도구와 업무 절차에 AI를 접목해 취약점을 발견할 수 있다. 통제된 환경에서 실제 악용 가능성을 검증하고 수정안을 마련해 보안 대책 효과를 확인할 수 있다. 보안 담당자와 개발자는 검증 근거와 테스트 결과를 검토해 수정안의 적용 여부를 결정한다.
김 대표는 “AI 시대에 기업이 주요 보안 위험을 빠르게 파악하고 대응하려면 사이버보안을 핵심 경영 과제로 다뤄야 한다”며 “국내 기업들이 기존 보안 체계에 AI를 접목하도록 돕겠다”고 말했다.