SK쉴더스가 파일을 암호화한 뒤 원본까지 삭제하는 신종 랜섬웨어 ‘아르곤와이퍼(ArgonWiper)’의 복호화 기술을 고도화했다. 암호화된 데이터를 원래 상태로 되돌리는 복호화 기술의 적용 범위를 확대해 기존에는 복구할 수 없었던 악성코드 샘플까지 대응할 수 있게 됐다.
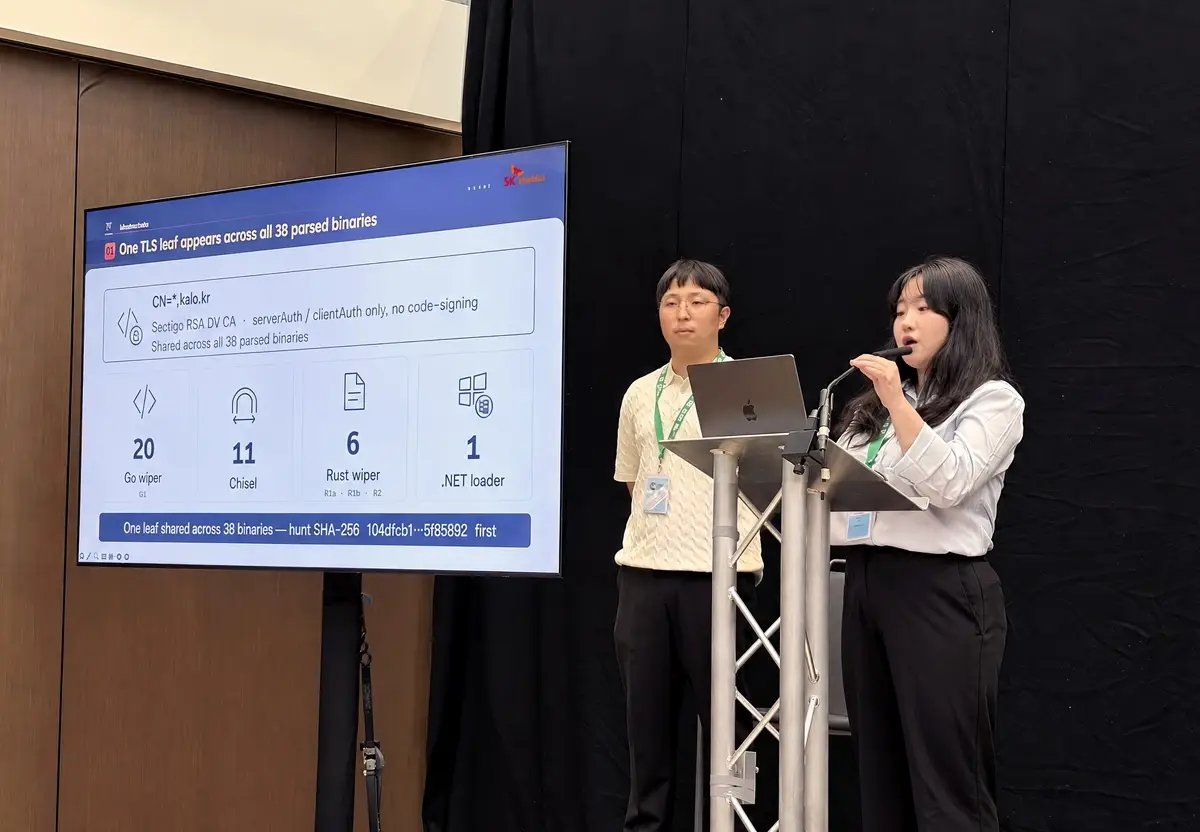
SK쉴더스는 지난 달 스페인 세비야에서 열린 국제 보안 콘퍼런스‘바이러스 불러틴 2026’(VB2026)에서 아르곤와이퍼 복호화 기술의 후속 연구 성과를 공개했다고 11일 밝혔다. 이번 발표에는 복호화 도구 개선과 실제 공격 과정 및 공격 인프라 분석 결과가 담겼다.
아르곤와이퍼는 데이터를 암호화하는 랜섬웨어와 파일을 삭제하는 와이퍼(Wiper)의 특징을 동시에 갖춘 악성코드다. 일부 파일을 삭제하고 나머지 파일은 압축·암호화한 뒤 원본까지 지우는 방식으로 작동한다. 기업의 주요 업무 파일이 공격받을 경우 데이터 손실은 물론 정상적인 업무 운영에도 차질이 발생할 수 있다.
SK쉴더스는 지난해 10월 아르곤와이퍼의 암호화 구조를 분석해 공격자와 협상하지 않고도 데이터를 복구할 수 있는 방법을 찾아냈다. 암호화에 필요한 정보 일부가 악성코드 내부에 고정돼 있고 암호화된 파일에도 복구에 활용할 수 있는 정보가 남아 있다는 점을 확인했다. 이를 토대로 복호화 도구를 개발해 공개했다. 랜섬웨어 공격자가 요구하는 금전을 지불하는 방식이 아니라 악성코드 자체의 특성을 분석해 피해 데이터를 복구할 수 있는 방법을 확보했다는 점에서 의미가 있다는 평가다.
이후 새롭게 발견된 아르곤와이퍼 샘플을 분석하며 복호화 기능을 보완했다. 이번 VB2026에서는 조효제 SK쉴더스 수석과 이현아 선임이 기존 도구가 지원하지 못했던 샘플까지 복호화할 수 있도록 개선한 결과를 발표했다.
공격자의 활동을 추적할 수 있는 정보도 확보했다. 연구진은 서로 다른 악성코드 실행 파일에 남아 있는 공통 통신 정보를 분석해 관련 서버 주소와 통신 기록을 추적했다. 이를 통해 확보한 침해지표(IoC)와 공격 활동 정보는 유사한 위협을 탐지하고 대응하는 데 활용할 수 있다.
SK쉴더스는 이번 연구 결과를 관리형 탐지·대응(MDR), 보안관제 및 침해사고 대응 서비스에 적용할 계획이다. 데이터 복구 지원 범위를 확대하는 동시에 공격 분석 과정에서 확보한 정보를 실제 보안 서비스와 연계한다는 구상이다.
SK쉴더스 관계자는 “아르곤와이퍼의 암호화 구조를 분석해 공격자와 협상하지 않고 데이터를 복구할 수 있는 방법을 찾은 데 이어 추가로 발견된 샘플까지 복호화 지원 범위를 넓혔다”며 “앞으로도 새로운 위협을 지속적으로 연구하고, 그 과정에서 확보한 정보를 실제 피해 복구와 위협 탐지·대응에 활용하겠다”고 말했다.